
USB-stick kwijt: is dat een meldplichtig datalek?
Partager
U ontdekt dat een USB-stick met klantgegevens, patiëntdossiers of personeelsgegevens weg is. Is dat meteen een meldplichtig datalek? Het korte antwoord: vaak wel, maar niet altijd. Het hangt vooral af van twee dingen: welke gegevens erop stonden en of die goed versleuteld waren. Hieronder leest u de regels onder de AVG, wat u direct doet en hoe u het voorkomt.
Is een verloren USB-stick een datalek?
De Autoriteit Persoonsgegevens (AP) omschrijft een datalek als toegang tot persoonsgegevens zonder dat dit mag of de bedoeling is. Ook het ongewenst verliezen van persoonsgegevens valt eronder. De AP noemt het verlies van een USB-stick of apparaat met niet-versleutelde persoonsgegevens uitdrukkelijk als voorbeeld.
Het gaat om persoonsgegevens: gegevens die herleidbaar zijn naar een persoon, zoals namen, adressen, BSN's, medische gegevens of cliëntdossiers. Staat er alleen een productcatalogus op, dan is het geen datalek in de zin van de AVG.
Ook verlies telt, niet alleen diefstal of hacken
De AP onderscheidt datalekken door een inbreuk op de vertrouwelijkheid, de integriteit en de beschikbaarheid. Een kwijtgeraakte stick kan meerdere categorieën raken: u weet niet wie hem vindt, en misschien had u de enige kopie. De Europese privacytoezichthouders (EDPB) schrijven in hun richtsnoeren 9/2022 (versie 2.0, vastgesteld op 28 maart 2023) dat u bij verlies van een stick met onversleutelde persoonsgegevens vaak niet kunt vaststellen of onbevoegden erbij zijn gekomen. Toch moet u melden: er is met redelijke zekerheid een inbreuk op de beschikbaarheid. U bent "op de hoogte" zodra u beseft dat de stick kwijt is.
Wanneer meldt u bij de Autoriteit Persoonsgegevens?
Volgens artikel 33 van de AVG meldt u een datalek bij de AP, tenzij het niet waarschijnlijk is dat het een risico oplevert voor de rechten en vrijheden van de betrokkenen. U maakt dus zelf een risico-inschatting. De AP noemt onder meer: de aard van de inbreuk, de gevoeligheid en hoeveelheid van de gegevens, het gemak waarmee personen te identificeren zijn, de ernst van de gevolgen en het aantal slachtoffers.
Soms is het risico volgens de AP heel duidelijk, bijvoorbeeld bij gelekte medische dossiers. Voor zorgaanbieders, advocaten, accountants en gemeenten ligt de lat dus snel hoog. Twijfelt u? Dan adviseert de AP het zekere voor het onzekere te nemen en wél te melden.
De 72 uur: wanneer begint de klok?
U meldt binnen 72 uur na kennisname. Daarmee bedoelt de AP het moment waarop u er redelijk zeker van bent dat een incident persoonsgegevens heeft geraakt. U moet het incident wel onmiddellijk onderzoeken. Heeft u nog niet alle informatie, dan doet u binnen 72 uur een voorlopige melding en vult u die later aan.
Een late melding accepteert de AP alleen in uitzonderlijke gevallen. Weekend, vakantie, ziekte of drukte zijn geen geldige redenen. Melden kan alleen via het Meldformulier datalekken op de AP-website. De melding doet de verwerkingsverantwoordelijke zelf, niet de functionaris voor gegevensbescherming (FG).
Wanneer moet u de betrokkenen informeren?
Betrokkenen informeert u alleen als het datalek waarschijnlijk een hoog risico voor hen oplevert. Hoeft u niet bij de AP te melden, dan hoeft u betrokkenen ook niet te informeren. Meldt u wel bij de AP maar informeert u betrokkenen niet, dan geeft u in de melding de reden aan.
Artikel 34, lid 3 van de AVG noemt drie situaties waarin informeren niet nodig is. De AP vat de eerste samen als: u nam vooraf maatregelen die de gegevens onbegrijpelijk maken voor onbevoegden, zoals versleuteling. De andere twee zijn maatregelen achteraf waardoor het hoge risico waarschijnlijk niet meer optreedt, en een onevenredige inspanning (dan volstaat een openbare mededeling).
Waarom sterke versleuteling vaak de meldplicht wegneemt
De AP schrijft op haar pagina Datalek: wel of niet melden dat u een datalek niet hoeft te melden als u vooraf passende maatregelen nam waardoor de gegevens onbegrijpelijk zijn voor onbevoegden, bijvoorbeeld doordat ze goed zijn versleuteld. Die uitzondering geldt alleen als aan drie voorwaarden is voldaan:
- de gegevens zijn nog volledig intact;
- u heeft nog de volledige controle over de gegevens, bijvoorbeeld via een recente back-up;
- de sleutel is niet in gevaar gekomen en is met de beschikbare technologie ook niet vindbaar voor onbevoegden.
De voorbeeldlijst van de AP past dit toe op een back-up op een USB-stick die bij een inbraak wordt gestolen. Melden hoeft dan mogelijk niet, zolang de gegevens met een geavanceerd algoritme zijn versleuteld, er back-ups bestaan, de unieke sleutel niet is gecompromitteerd en de gegevens tijdig kunnen worden hersteld. Wordt de sleutel later alsnog gecompromitteerd, dan moet u wel melden.
Wat de EDPB daaraan toevoegt
De EDPB bevestigt dit (randnummer 78): zijn de gegevens in feite onbegrijpelijk gemaakt en bestaat er een kopie of back-up, dan hoeft een inbreuk op de vertrouwelijkheid van goed versleutelde gegevens mogelijk niet te worden gemeld. Ze maakt ook voorbehouden. Zonder back-up is er een inbreuk op de beschikbaarheid, en ook mét back-up kan melden nodig zijn als het herstel lang duurt (randnummer 79). Wie niet meldt terwijl de gegevens niet écht veilig waren versleuteld, overtreedt artikel 33 AVG (randnummer 80). Beoordeel de versleuteling dus kritisch: een apparaat kan bijvoorbeeld versleuteld zijn zodra het uit staat, maar niet in stand-by, en sommige producten hebben standaardsleutels die de klant zelf moet wijzigen.
De uitzondering is dus geen vrijbrief. Ook als u niet meldt, legt u het incident vast in uw interne register van datalekken (artikel 33, lid 5 AVG).
Wat doet u direct na het verlies?
- Noteer het moment van ontdekking. Daarmee start de termijn van 72 uur.
- Meld het intern bij uw FG of privacyverantwoordelijke en de ICT-afdeling.
- Zoek de stick. Wordt hij teruggevonden, dan kunt u een melding laten aanpassen.
- Stel vast wat erop stond: welke gegevens, van hoeveel mensen, hoe gevoelig? Was de stick versleuteld, is de sleutel of pincode nog veilig, en bestaat er een back-up?
- Maak de risico-inschatting en leg uw afweging schriftelijk vast.
- Meld zo nodig binnen 72 uur via het Meldformulier datalekken, desnoods voorlopig.
- Informeer betrokkenen in duidelijke en eenvoudige taal als er waarschijnlijk een hoog risico is.
- Registreer en evalueer: wat moet er veranderen zodat dit niet opnieuw gebeurt?
Zo voorkomt u het
Kies hardwareversleuteling met pincode
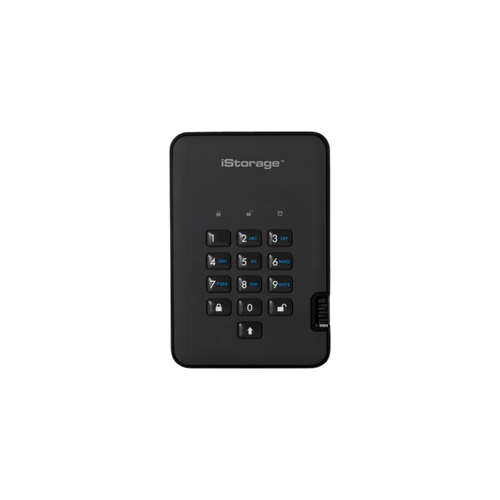
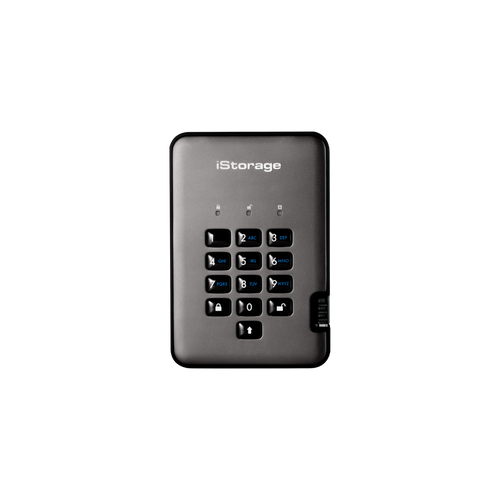
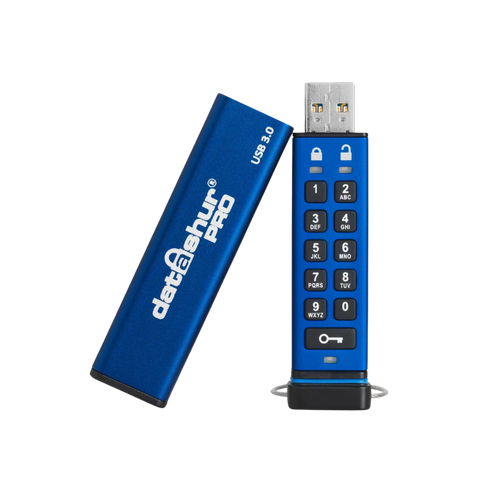
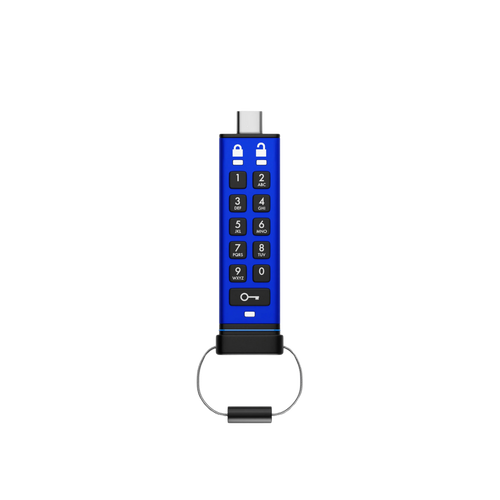
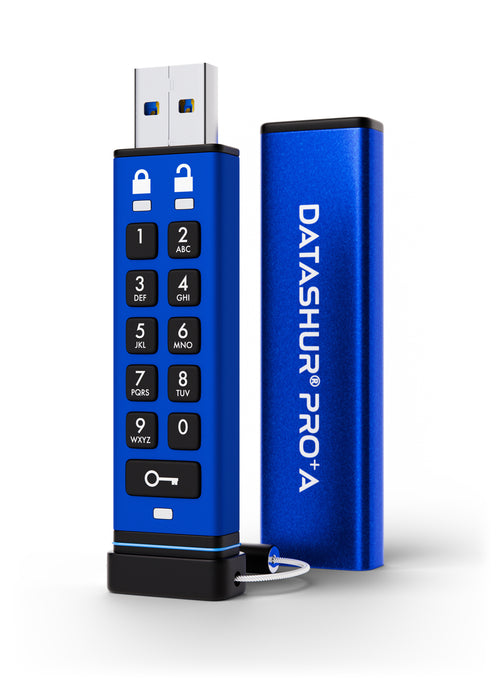
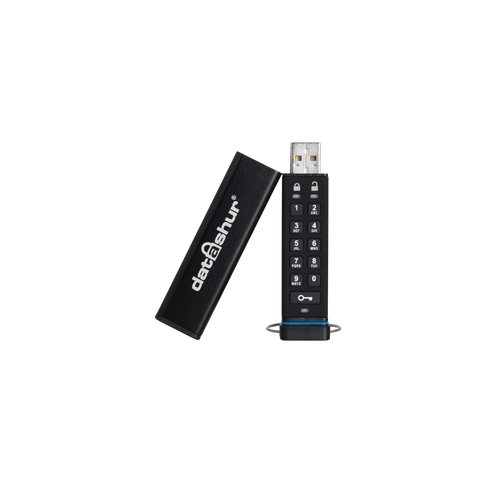
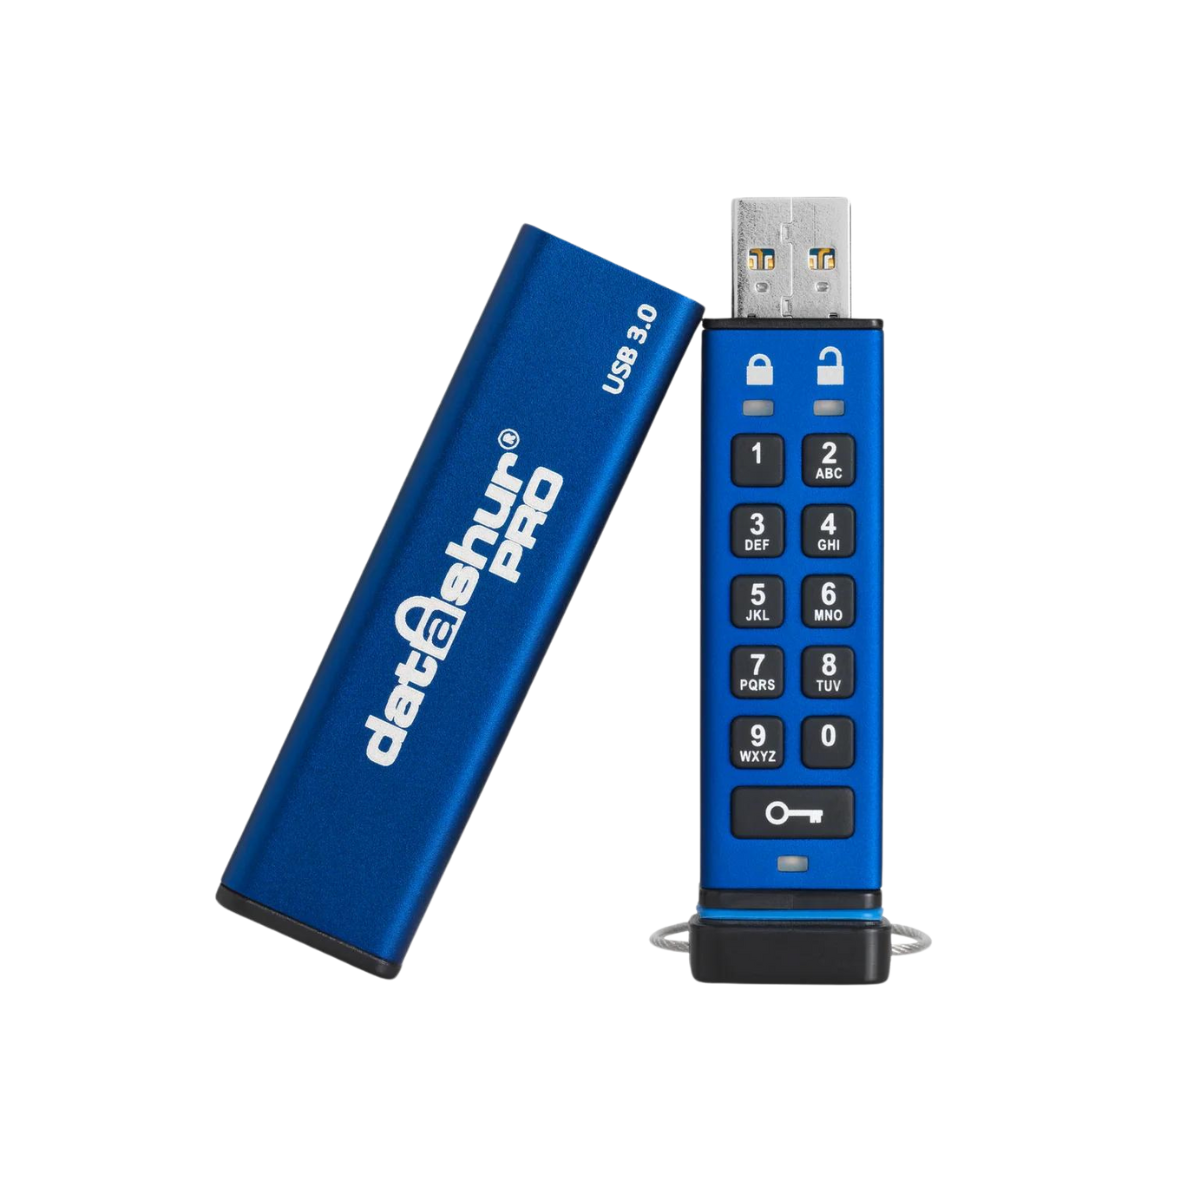
Een beveiligde USB-stick met pincode versleutelt de gegevens in de hardware van de stick. U voert de pincode in op het toetsenbord van de stick zelf. Er is geen software of driver nodig, en bij het loskoppelen vergrendelt de stick automatisch. Een vinder heeft dan alleen een stick die zijn inhoud niet prijsgeeft.
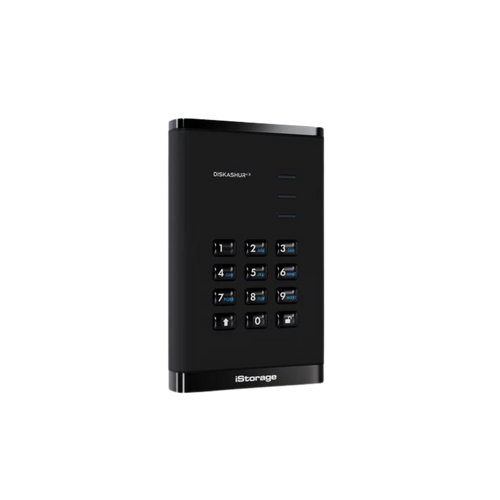
Een voorbeeld is de iStorage datAshur PRO: AES-XTS 256-bit hardwareversleuteling, een pincode van 7 tot 15 cijfers en bescherming tegen brute-force-aanvallen. Meer opties vindt u bij de iStorage-producten. Voor grotere hoeveelheden gegevens zijn er beveiligde harde schijven met pincode, en ook beveiligde USB-sticks van Kanguru zijn leverbaar.
Let op FIPS-validatie en controleer die zelf
FIPS 140 is de Amerikaanse norm voor cryptografische modules. Of een product is gevalideerd, ziet u in de openbare lijst van het Cryptographic Module Validation Program (CMVP) van NIST. De iStorage datAshur PRO staat daar als certificaat 4918: FIPS 140-3, Overall Level 3, status Active. Controleer bij elke aanschaf het certificaatnummer en de geldende hardware- en firmwareversies, want de validatie geldt alleen voor de vermelde configuraties.
FIPS-validatie maakt melden niet automatisch overbodig. Het is een sterk argument in uw risico-inschatting, naast een goede back-up en een veilig beheerde pincode.
Leg afspraken vast in een beleid voor verwijderbare media
- Inventariseer welke sticks en schijven er zijn en wie ze beheert.
- Bepaal wat erop mag: persoons- en patiëntgegevens alleen op goedgekeurde, versleutelde media.
- Bewaar de pincode apart van het apparaat, nooit op een briefje in de tas.
- Zorg voor back-ups. Zonder back-up vervalt een voorwaarde voor de uitzondering op de meldplicht.
- Regel het verlies: wie meldt een kwijtgeraakte stick, aan wie en hoe snel?
Lees ook: Patiëntgegevens zoek na vermissing van back-upschijf.
Veelgestelde vragen
Moet ik elke verloren USB-stick melden bij de AP?
Nee. Alleen als het niet onwaarschijnlijk is dat het verlies een risico voor betrokkenen oplevert. Staan er geen persoonsgegevens op, of zijn ze aantoonbaar goed versleuteld en is de sleutel veilig, dan hoeft het vaak niet. Vastleggen moet altijd.
Wat als de stick later terugkomt?
Dan kunt u uw melding laten aanpassen. De EDPB geeft als voorbeeld een stick die achteraf verkeerd opgeborgen bleek te zijn op het eigen kantoor. Voor het melden van een incident dat achteraf geen datalek blijkt, staat geen sanctie.
Is elke versleuteling goed genoeg?
Nee. Ze moet naar de stand van de techniek zijn, goed zijn ingesteld en de sleutel mag niet in verkeerde handen zijn gekomen.
Wie doet de melding: de FG of de organisatie?
De organisatie, als verwerkingsverantwoordelijke. U kunt een datalek niet melden bij uw FG. Betrek de FG wel bij de afhandeling.
Samengevat
Een kwijtgeraakte stick met onversleutelde persoonsgegevens is in veel gevallen een datalek dat u binnen 72 uur meldt. Een goed versleutelde stick met een veilige sleutel en een back-up kan de melding overbodig maken. Bekijk ons assortiment beveiligde USB-sticks met pincode.
Bronnen
- AP, Wat is een datalek?
- AP, Datalek: wel of niet melden
- AP, Zo meldt u een datalek
- AP, Voorbeeldlijst wel/niet melden datalek (2019)
- EDPB, Guidelines 9/2022 on personal data breach notification, versie 2.0
- AVG (Verordening 2016/679), artikel 33 en 34
- NIST CMVP, certificaat 4918 (iStorage datAshur PRO)
Algemene informatie, geen juridisch advies. De pagina's van de AP zijn geraadpleegd op 20 november 2026.