
Patiëntgegevens zoek na vermissing van back-upschijf
Op 30 oktober 2026 maakte Saku General Hospital in Nagano, Japan, bekend dat een draagbare harde schijf met medische gegevens van 87.765 patiënten zoek is. De schijf diende als back-up voor declaraties van zorgkosten en is niet teruggevonden.
Wat er misging
In juni 2026 merkte de afdeling zorgdeclaraties dat de schijf ontbrak. Volgens de officiële toelichting stonden daarop gegevens van 1 april 2019 tot en met februari 2026: namen, geboortedata, geslacht, nummers van de zorgverzekeraar, diagnoses, onderzoeken, medicatie, behandelingen en symptoombeschrijvingen. Adressen, telefoonnummers, My Number (het Japanse BSN) en bank- of creditcardgegevens stonden er volgens het ziekenhuis niet op. Behalve namen en symptoombeschrijvingen waren de overige gegevens gecodeerd.
De schijf verdween in een personeelsgedeelte. Overleg met de Japanse privacytoezichthouder en de politie heeft niets opgeleverd; het ziekenhuis sluit niet uit dat de schijf per ongeluk is weggegooid. Van misbruik of een bevestigd lek is volgens de bekendmaking tot nu toe geen sprake. Het ziekenhuis schat die kans als zeer laag in, maar informeert de betrokken patiënten schriftelijk. Het erkent dat interne voorschriften voor mediabeheer niet volledig werden nageleefd. Of de schijf was versleuteld, vermeldt de bekendmaking niet.
Wat dit betekent voor organisaties in Nederland
In de Datalekkenrapportage 2025 van de Autoriteit Persoonsgegevens (AP) staan meer dan vierhonderd meldingen van datalekken door laptops, telefoons en dossiers die zijn achtergelaten of gestolen, de meeste uit de sector gezondheid en welzijn. Organisaties die USB-sticks toestaan, moeten die volgens de AP goed beveiligen; wie ze verbiedt, moet medewerkers wijzen op de risico’s en veilige alternatieven bieden.
Onder de AVG moet een verwerkingsverantwoordelijke een datalek in beginsel binnen 72 uur na ontdekking melden bij de AP, tenzij het onwaarschijnlijk is dat de inbreuk een risico vormt voor de rechten en vrijheden van betrokkenen. Betrokkenen moeten worden geïnformeerd als er waarschijnlijk een hoog risico is.
Versleuteling kan dat risico wegnemen, maar alleen als die deugt. In de voorbeeldlijst van de AP over wel of niet melden staat een USB-stick met een versleutelde back-up die bij een inbraak wordt gestolen. Als de gegevens met een geavanceerd algoritme zijn versleuteld, de unieke sleutel niet is gecompromitteerd, er back-ups bestaan en de gegevens tijdig kunnen worden hersteld, hoeft de inbreuk vaak niet bij de AP te worden gemeld en hoeven betrokkenen niet te worden geïnformeerd. Blijkt later het tegendeel, dan moet alsnog worden gemeld. Staat de data onversleuteld op een zoekgeraakte USB-stick, dan moet het incident volgens het Europees Comité voor gegevensbescherming (EDPB, richtsnoeren 9/2022) wél worden gemeld. Elk incident hoort in het interne register, ook als u niet meldt bij de AP.
Wat organisaties concreet kunnen doen
- Inventariseer draagbare schijven en USB-sticks met persoonsgegevens en houd bij wie ze in beheer heeft.
- Zet geen back-ups van persoons- of patiëntgegevens op onbeveiligde verwisselbare media. Is een draagbare schijf toch nodig, versleutel die dan eerst en bewaar de toegangscode niet bij het apparaat.
- Zorg dat de versleuteling actief is zodra de schijf van de computer gaat, zodat een vinder de inhoud niet elders kan openen.
- Leg vast hoe media worden opgeborgen, uitgeleend en vernietigd, en controleer of die afspraken worden nageleefd. Juist dat laatste ontbrak volgens het Japanse ziekenhuis.
- Oefen het stappenplan bij verlies: wat stond erop, was het versleuteld, is de sleutel nog veilig, en moet u binnen 72 uur de AP informeren?
Hardwareversleuteling als sluitstuk

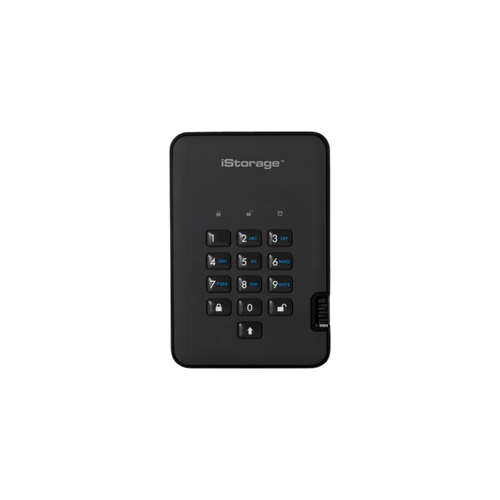
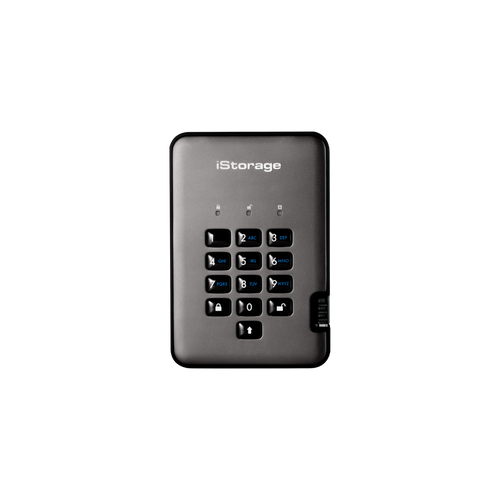
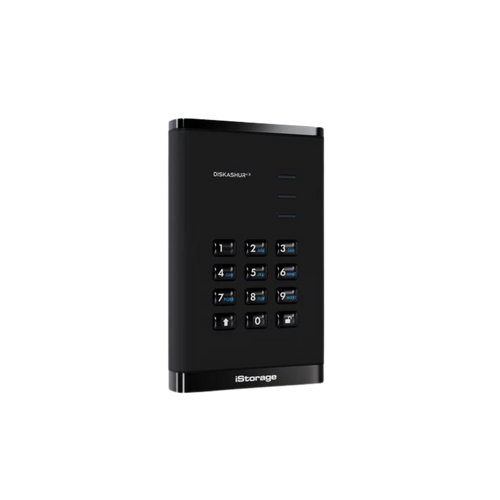
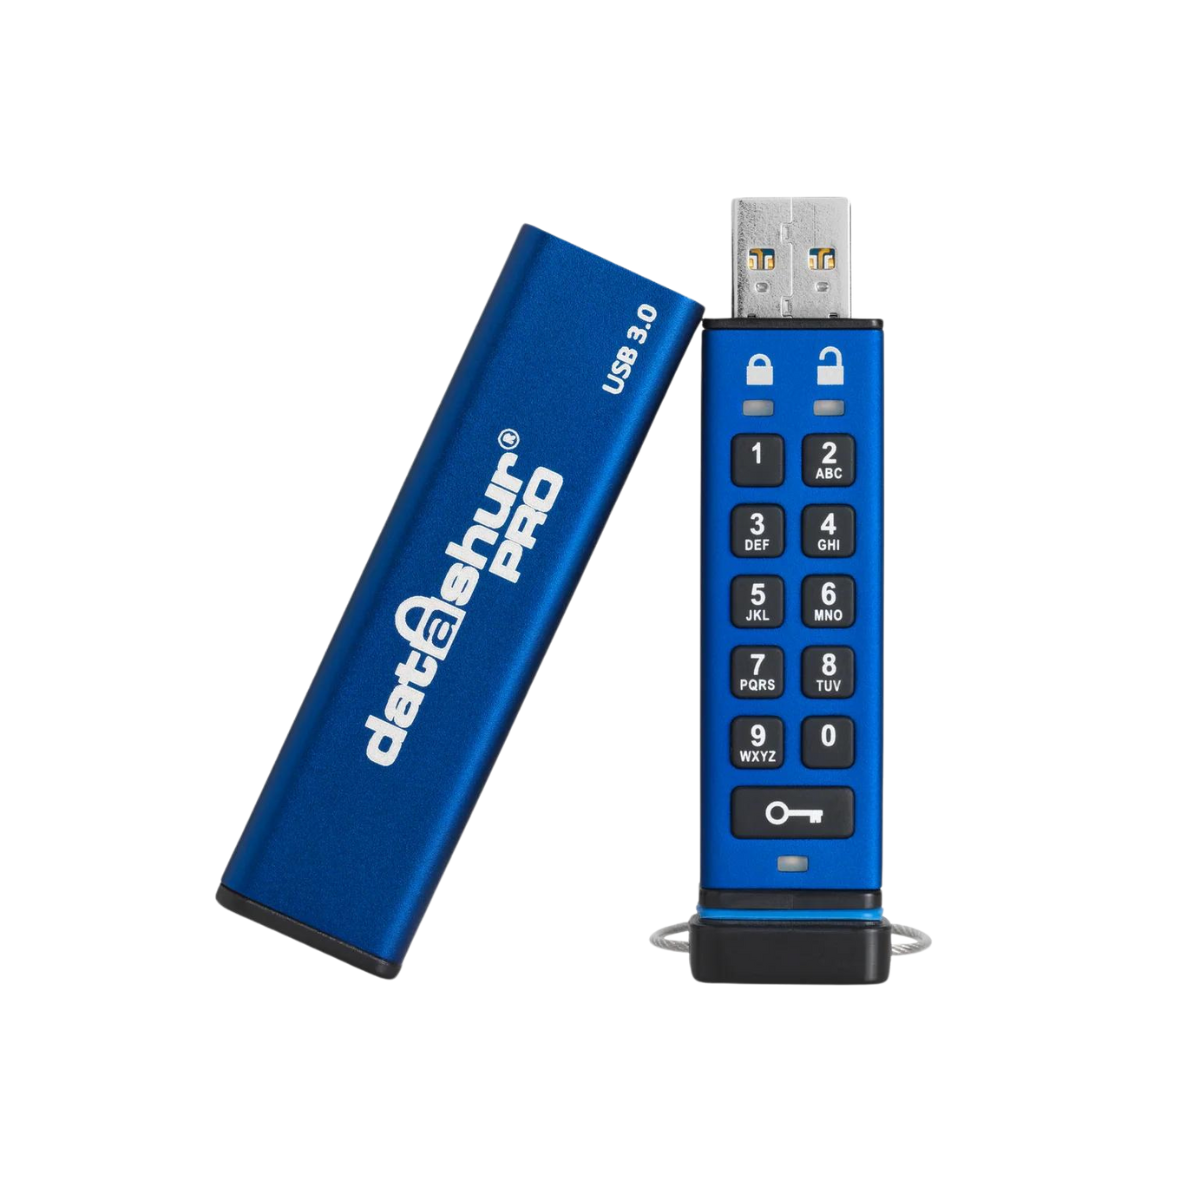
Had de schijf alleen met een pincode te openen geweest die niet bij het apparaat was bewaard, dan waren de gegevens voor een vinder in beginsel onleesbaar gebleven. Voor dit soort draagbare back-ups is de iStorage diskAshur3 een voorbeeld: een draagbare harde schijf of SSD die u ontgrendelt met een zelf ingestelde pincode van 8 tot 64 cijfers. De gegevens worden in de hardware versleuteld met AES-XTS 256-bit (gevalideerd volgens FIPS PUB 197). Haalt u de schijf van de computer, dan wordt de inhoud automatisch weer versleuteld. Na tien opeenvolgende foute pogingen met de gebruikerspincode wordt die code verwijderd; de gegevens zijn dan alleen nog met de beheerderspincode toegankelijk. Wordt ook die code tien keer verkeerd ingevoerd, dan gaan alle gegevens definitief verloren.
Versleuteling maakt zorgvuldig beheer van gegevensdragers niet overbodig. Het verandert de gevolgen van een vermissing: de schijf is kwijt, de inhoud in beginsel niet.